


Қазақстанда интернет-алаяқтықтың жаңа тәсілдері көбейіп келеді. 2025 жылы тіркелген киберқылмыс саны 2024 жылмен салыстырғанда 20% артқан. Қаскөйлер енді тек карта нөмірі мен SMS-кодты сұрап қана қоймайды. Адамның жеке деректерін жинап, оның атына несие рәсімдеуге дейін тырысады. Абай болмасаңыз, смартфоныңызды, желідегі аккаунтыңызды да пайдаланып кете салады. Naryk.kz осы материалда банк картаңызды, телефоныңызды алаяқтардан қалай қорғауды, қаржылай қауіпсіздік ережелерін түсіндіреді.
Қаржылай алаяқтық сипаты қалай өзгеріп жатыр?
Технологияның жетілуіне қарай қаржылай алаяқтықтың сипаты да өзгеріп жатқаны анық. Бұрын олар карта нөмірі, SMS-код сияқты дерек негізінде несие рәсімдейді немесе картаға шабуылдап, қаражатын қолды қылатын. Қазір мүмкіндігінше жәбірленуші ақшаны өз қолымен аударатындай деңгейге жеткізеді. ҰҚК, Ұлттық Банк, Салық комитетінің қызметкері ретінде хабарласып, эмоциялық қысым жасайды, манипуляцияға түсіреді. Яғни бір реттік қарапайым алдаудан көпсатылы, психологиялық тұрғыдан әбден дайындалған схемаға ауысып жатыр.
Тағы бір өзгеріс – алаяқтар технологияны белсенді пайдалана бастады. Жалған сайттар, фишингтік сілтемелер, әлеуметтік желідегі жарнамалар, жалған инвестициялық платформалар, тіпті жасанды интеллект арқылы жасалған дауыспен бейне контент те алаяқтықтың құралына айналып келеді. Сондықтан қаржылай қауіпсіздік туралы сөз айтқанда, мәселе «ешкімге код айтпа» дегенмен шектелмеу керек. Адамдар цифрлы әлемдегі деректерін, қаржысын қалай қорғауды, қандай сайттардан немесе ресурстардан айналып өтуді білгені дұрыс.
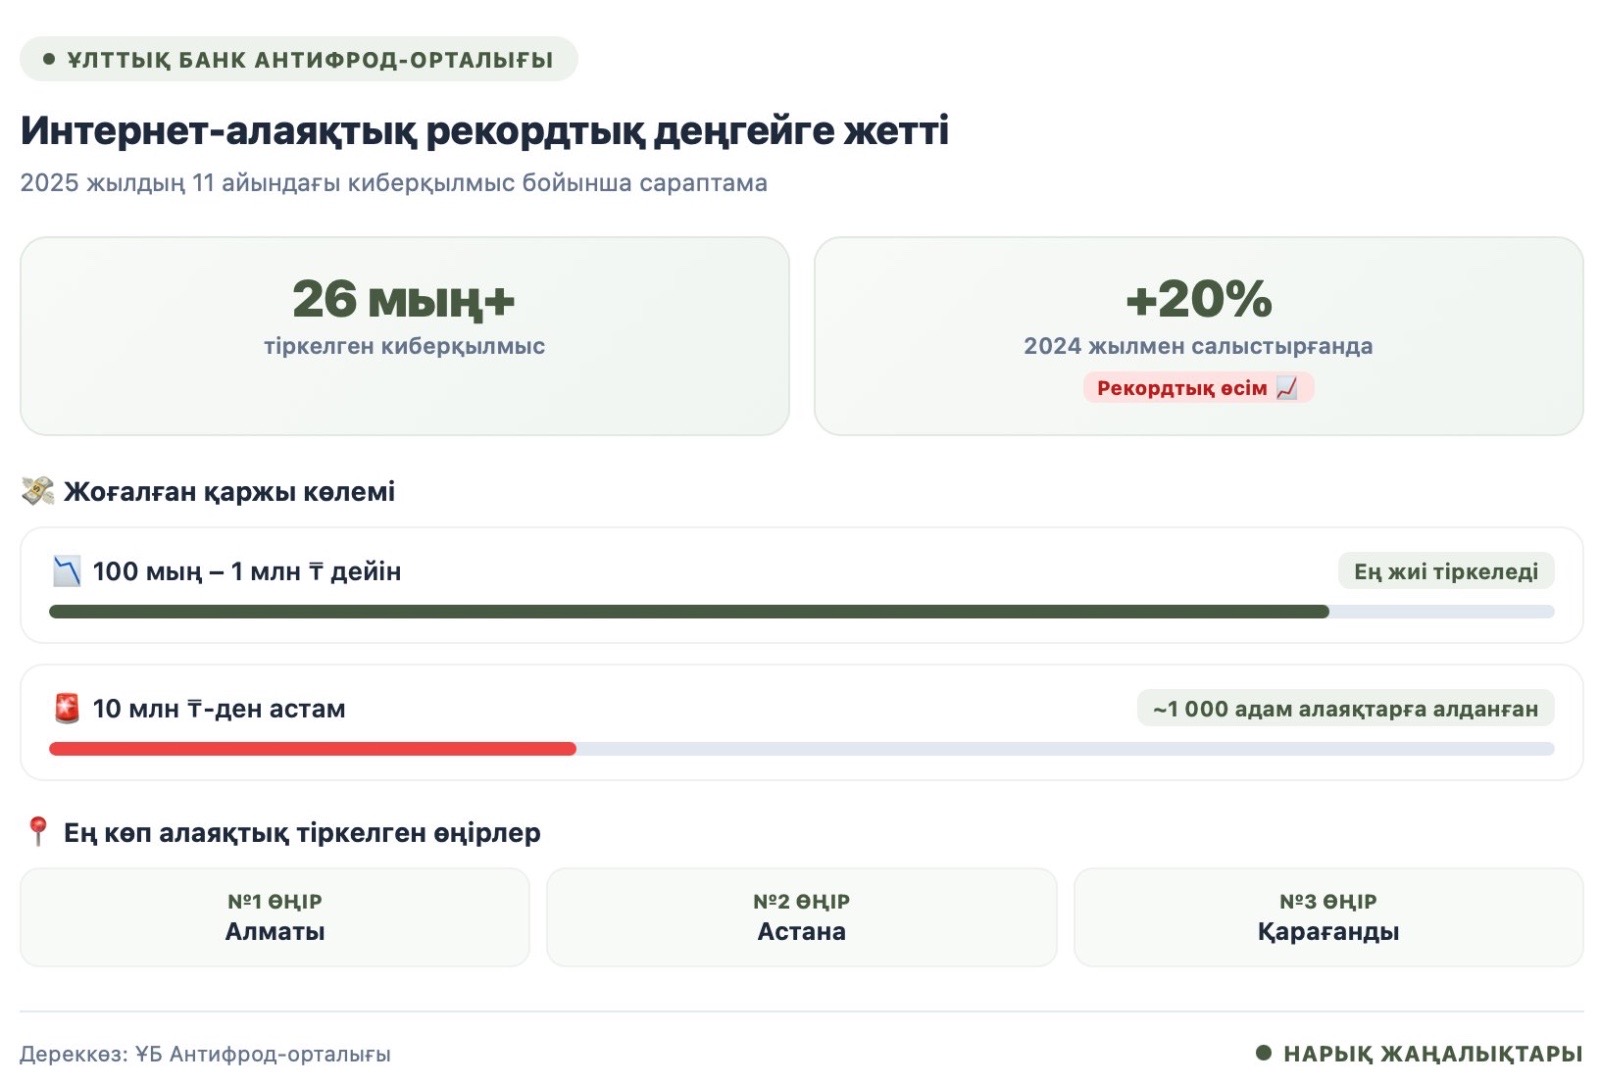
Ұлттық банктің Антифрод-орталығының дерегінше, Қазақстанда интернет-алаяқтық рекордтық деңгейге жетті. 2025 жылдың 11 айында 26 мыңнан астам киберқылмыс тіркелген. Бұл 2024 жылдың сәйкес кезеңімен салыстырғанда 20% көп.
Алаяқтықтан адамдар көбіне 1 млн теңгеге дейін ақша жоғалтады. Оның ішінде 100 мың теңгеге дейінгі сомалар да жиі кездеседі. Бірақ шығын бұдан әлдеқайда көп болатын жағдайлар бар. Мыңға жуық адам алаяқтарға 10 млн теңгеден астам ақшасын жоғалтқан. Интернет-алаяқтық Алматы, Астана және Қарағандыда ең көп болады екен. Мәселен, 2026 жылдың алғашқы сегіз айында Алматыда 6 мыңнан астам алаяқтық фактісі тіркелген, оның 1,7 мыңнан астамы интернет арқылы жасалған.
Интернет-алаяқтық жасауда қаскөйлер үшін ең маңыздысы – адамның жеке дерегі. Оның құндылығы басқа қандай мәліметтермен бірге пайдаланатынына байланысты өзгереді. Мәселен, адамның нөмірі, аты жөні, аккаунтындағы мәлімет болса, алаяқтар телефонмен сөйлескенде жәбірленушіні сендіретін сценарий құрастырып алады. Ал оның CVV-коды, биометриялық дерегі, смартфонындағы қосымшалар тәрізді бірнеше дерек біріккен кезде цифрлық профилі қалыптасады. Оны білген алаяқтарға жәбірленушісін тұзаққа түсіру де жеңіл болады.
«Алаяқтар күн тәртібіндегі мәселелерден үнемі хабардар болады. Жанды жерден басуды тамаша біледі. Олар бір мезетте шебер психолог та бола алады. Кіммен қалай сөйлесуді, не сұрауды, не алуды жақсы біледі. Қанша жерден сауатты, қос дипломды маман бола бер, бір мезет салғырттық таныттың ба – алаяқтың құрбаны боп шыға келесің», – дейді «Қаржық сауат» телеграм арнасының авторы, сарапшы Нұрболат Туысбайұлы.
Оның сөзінше, жеке дерек дегенде ешкімге айтпау керек төрт нәрсені есте сақтау керек. Олар: SMS-код, үш саннан тұратын карта артындағы CVV/CVC-код, банк қосымшаларының пин-коды, сосын ЭЦҚ (ЭЦП). Бұлар тұмарыңдай сақтап жүретін мәліметтер болуы керек, дейді Нұрболат Туысбайұлы.
SMS-код – банк сіздің операцияны шынымен өзіңіз жасап жатқаныңызды тексеру үшін жіберетін хабарлама. Ал CVV/CVC-код – картаның артындағы 3 таңбалы қауіпсіздік коды. Ол интернет арқылы төлем жасағанда карта иесінің картаны қолында ұстап отырғанын қосымша тексеру үшін қолданылады.
Әлбетте алаяқтар жәбірленушіден осы деректерді бірінші алуға тырысады. Ол үшін банк қызметкерімін немесе мемлекеттік ұйымнан хабарласып тұрмын деуі мүмкін. Бірақ Қаржы нарығын реттеу және дамыту агенттігі (ҚНРДА) банк қызметкерінің клиенттен код сұрауға құқығы жоқ екенін ескертеді.
Банк қызметкері ешқандай смс-код, push-код немесе құпиясөздері сұрамайды. Операция жүргізу үшін картаның толық нөмірі мен CVV кодты да қажет етпейді. Сондай-ақ ақшаны сақтап қалу үшін оны басқа шоттарға аударуды талап етпейді.
Егер осы ережені еске түсіріп, оның алаяқ болуы мүмкін екенін айтсаңыз, телефонның ар жағындағы адам психологиялық қысымға көшуі мүмкін. «Бұл сізге ойын емес, ертең ҰҚК тексереді» деп бопсалауы немесе «сіздің атыңыздан біреу несие алғалы жатыр» деп қорқытуға тырысады.
«Бірақ сізге қоңырау шалған адам қандай қысым көрсетсе де, не деп қорқытса да, ешуақытта үрейге бой алдырмау керек. Эмоцияның жетегінде кетпес бұрын сол мәселеге қатысы бар тарапты алдымен өзі іздеп көрген жақсы. «Балаң біреуді қағып кетті» деді ме – алдымен баланың өзіне хабарласу керек. Мән-жайды білу керек», – деп ескертеді Нұрболат Туысбайұлы.
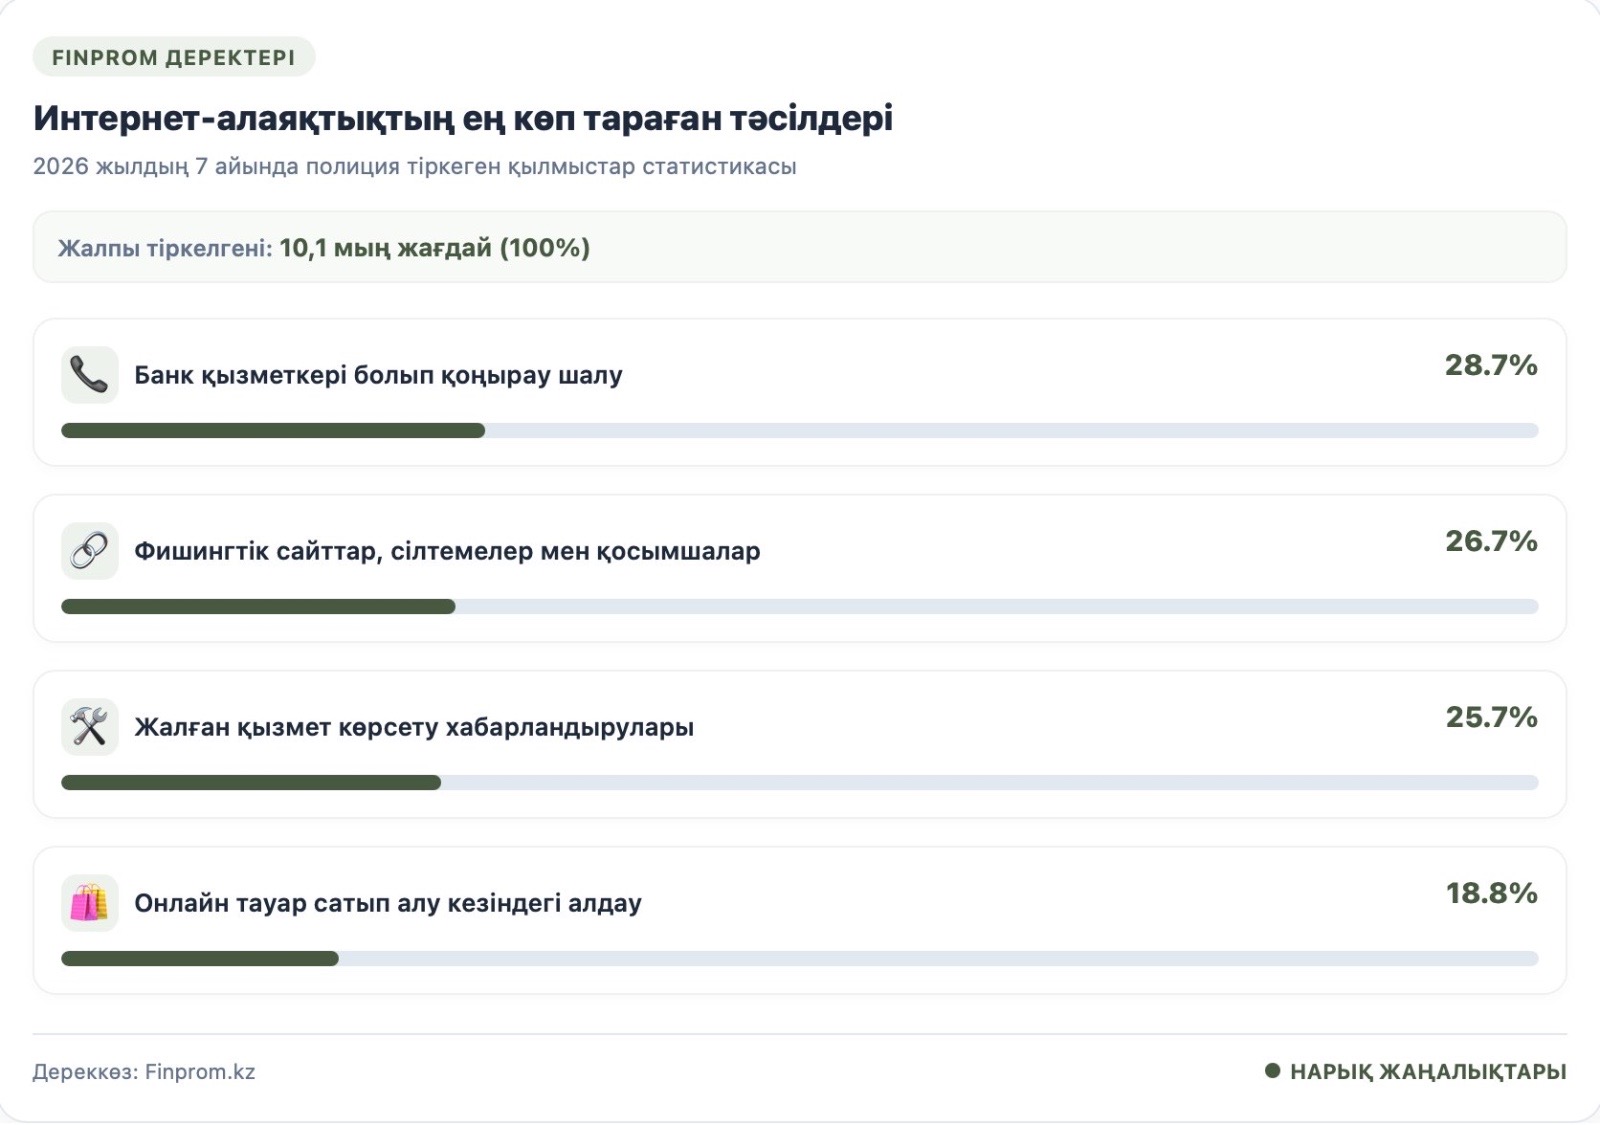
Finprom дерегінше, алаяқтардың ең көп қолданатын тәсілі әлі де банк қызметкері болып қоңырау шалу болып отыр. 2026 жылдың жеті айында полиция мұндай 2,9 мың жағдайды тіркеген. Тағы 2,7 мың қылмыс фишингтік сайттар, жалған сілтемелер мен қосымшалар арқылы жасалған. Қызмет көрсету туралы жалған хабарландыруларға байланысты 2,6 мың жағдай тіркелсе, интернет арқылы тауар сатып алу кезінде алданғандар бойынша 1,9 мың қылмыс анықталған.
Несие рәсімдеуге асықпаңыз
Сіздің жеке деректеріңізді қолға түсіре алмаған алаяқтар дегеніне жету үшін биометриялық деректеріңізге ұмтылуы мүмкін. Биометриялық мәлімет қатарына бет бейнеңіз, саусақ ізіңіз жатады. Мұндай ақпаратты қорғау банк картасының деректерін немесе парольді қорғау сияқты маңызды.
Алаяқтар биометриялық деректерді азаматтардың атына онлайн несие рәсімдеу үшін жиі пайдаланады. ҚНРДА берген ақпаратқа сүйенсек, осыған қатысты схема кең тараған. Мәселен азаматқа қоңырау шалып, оның атына күдікті жолмен несие рәсімделіп жатқанын айтып, қорқытады. Артынша ол өтінімнің күшін жою үшін қарсы несие алуға көндіреді. Дереу сол арада биометриялық сәйкестендіруден өтуге, мобильді қосымшада қажетті операцияны растауға итермелейді.
«Мұндай жағдайда алаяқтар екінші мобильді құрылғыны қолдану схемасын жиі қолданады. Түрлі сылтаумен екінші телефонды немесе планшетті пайдалануды, бейнебайланысты қосуды, телефонның экранын көрсетуді, банктің мобильдік қосымшасына кіруді сұрайды. Мұндай талаптың барлығы алаяқтықтың сипатты белгілерінің бірі», – деп жазылған ҚНРДА сайтында.
Бұған тосқауыл болу үшін ҚНРДА былтырдан бастап цифрлық сәйкестендіруді айтарлықтай күшейтті. 2025 жылғы қаңтардан бастап несиелік шарттар міндетті түрде электрондық цифрлық қолтаңбаны пайдалану және биометриялық сәйкестендіруден өту арқылы рәсімделетін болған. Және ол биометриялық дерек ұялы байланыс операторының ресми дерегімен салыстырылады.
Биометриялық тексеруден өтпей онлайн-несие беруге заң жүзінде тыйым салынған. Бұл ереже алаяқтарға біреудің құжатын, фотосын немесе құпия сөзін ұрлап, соның атынан несие алуға мүмкіндік бермейді.
2026 жылдың басынан бері Қазақстанда 1,3 мыңға жуық алаяқтық несие анықталған. Қаржы нарығын реттеу және дамыту агенттігі мамандары осындай дерек айтады.
Дегенмен алаяқтық жолмен рәсімделген несиелер саны біртіндеп азайып келеді. 2024 жылы 8,7 мың осындай несие анықталып, олардың жалпы сомасы 20,3 млрд теңге болған. Ал 2025 жылы 5,1 мың несие тіркеліп, жалпы сомасы 4,6 млрд теңгені құраған.
Егер құқық қорғау органдары қылмыстық іс қозғаса және азамат жәбірленуші деп танылса, банк немесе МҚҰ пайыздарды, айыппұлдар мен өсімпұлдарды есептеуді тоқтата тұруға міндетті. Сонымен бiрге талап-арыз жұмысы және берешектi өндiрiп алу да тоқтатылады.
Смартфонды қорғау жолын біліңіз
Қаржылай алаяқтар банк картаңызға қол жеткізе алмаса, сізді несие рәсімдеуге көндіре алмаса, қолыңыздағы гаджетті құрықтауға көшуі мүмкін. Олар түрлі сылтау айтып, телефонға сіз білмейтін әлдебір қосымшаларды орнатуды сұрайды.
«Мүмкіндігінше қашықтан басқаратын қосымшаларға жоламаңыз. AnyDesk, TeamViewer, RustDesk деген программалардың бәрі телефон мен компьютерді қашықтан басқаруға арналған өнімдер. Егер бұл қосымшалар телефонға орнатылатын болса, иесі алаяқтардың айтқанымен сұраған кодтарын беретін болса, онда шотындағы барлық ақшадан айырылады деген сөз», – дейді Нұрболат Туысбайұлы.
Ал банк қосымшаларын тек ресми дүкендерден орнатыңыз және оларды уақытылы жаңартып отырыңыз. Көпшілік орындарда жүргенде белгісіз WI-FI желілері арқылы банк операцияларын жүргізбеңіз. Мессенджер немесе әлеуметтік желі арқылы да кодты растауды, сілтеме арқылы өтуді, қосымша орнатуды сұраса да оны әлеуетті алаяқтық деп тану керек.
Қосымша немесе оны әзірлеушінің жүйесі кибершабуылға ұшыраса, жиналған ақпарат бөтен адамдардың қолына түсуі мүмкін. ҚНРДА мамандары смартфондағы мына үш функцияның рұқсатын шектеп тастаған дұрыс.
Геолокация. Егер қосымшаның негізгі жұмысына орналасқан жерді тұрақты бақылау қажет болмаса, геолокацияны өшіріп немесе тек қосымшаны пайдаланған кезде ғана қосқан жөн.
Камера мен микрофон. Бұл рұқсаттарды шынымен қажет ететін қосымшаларға ғана беріңіз. Мысалы, бейнеқоңырау немесе фото түсіру функциясы жоқ қосымшаның камераға тұрақты қолжетімділік сұрауы күмән тудыруы мүмкін.
Байланыстар мен файлдар. Қосымша телефон кітапшасымен немесе құжаттармен жұмыс істемесе, бұл ақпаратқа қолжетімділік берудің қажеті жоқ
Алаяқтар жеке деректерді қолға түсіру үшін жиі жалған сілтемелерді де пайдаланады. Мұндай сілтеме SMS, мессенджердегі хабарлама, электронды пошта немесе әлеуметтік желідегі хат арқылы келуі мүмкін. Хабарламада «шотыңыз бұғатталды», «төлемді растаңыз», «сыйлық ұтып алдыңыз» немесе «шұғыл түрде сілтемеге өтіңіз» деген сияқты мәтіндер жазылады.
Сілтеме сырттай банк, мемлекеттік орган, пошта немесе танымал сервистің ресми сайтына ұқсап тұруы мүмкін. Бірақ оған өткен кезде алаяқтар логин, пароль, карта нөмірі, CVV/CVC коды немесе SMS арқылы келген растау кодын енгізуді сұрауы ықтимал.
«Қазір жиі қолданылатын тәсілдердің бірі – фишинг және әлеуметтік инженерия. Алаяқтар банк, мемлекеттік орган немесе таныс адамның атынан хабарласып, жалған сілтеме жібереді немесе қоңырау шалады. Мұндай жағдайды хабарламаның немесе сайттың күмәнді болуынан, белгісіз сілтемеден және адамның сізді асықтыруынан байқауға болады», – дейді MSSP.GLOBAL компаниясының ақпараттық қауіпсіздік жөніндегі аудиторы Аида Қарбаева.
KZ-CERT Компьютерлік оқыс оқиғаларға ұлттық әрекет ету қызметі 2026 жылғы екінші тоқсанның қорытындысына сай 125-тен астам фишингтік жағдай тіркелген растады. Оның 40-тан астамы .kz домендік аймағында екен. Алаяқтар мемлекеттік және қаржылық ұйымдардың ресми ресурстарына ұқсас жалған сайттар жасап, пайдаланушыларды yалдауға тырысады.
Одан қорғану үшін сізге күдікті көрінген сілтемені бірден ашпай, алдымен оның мекенжайын тексеру керек. Жалған сайттар көбіне ресми ресурстарға ұқсатып жасалады, бірақ доменінде артық сөздер, таңбалар немесе қате жазулар болуы мүмкін. Күмәнді хабарламадағы сілтемеге өтпей, ақпаратты ұйымның ресми сайты немесе қосымшасы арқылы өзіңіз тексерген дұрыс.
Қаржылай гигиенаны сақтаңыз
Интернет-алаяқтықтан қорғану үшін үнемі сақ болып, цифрлық қауіпсіздіктің қарапайым ережелерін сақтау қажет.
Міндетті түрде әлеуметтік желілерге екі факторлы аутентификацияны қолданыңыз. Бұл аккаунтқа кіру кезінде қосымша қауіпсіздік қабатын қамтамасыз етеді. Смартфондағы антивирустық бағдарламаны жаңартып отырыңыз және операциялық жүйені уақытылы жаңартыңыз.
Әртүрлі әрі күрделі парольдер қолданыңыз. Мамандар сөзінше, бір парольді бірнеше аккаунтқа пайдаланбаған дұрыс. «Әр аккаунтқа бөлек әрі күрделі құпиясөз қолданған дұрыс. Бір парольді бірнеше сервисте пайдалану қауіпті: бір аккаунттың деректері тарап кетсе, сол пароль басқа ресурстарға кіру үшін де қолданылуы мүмкін», – дейді Аида Карбаева.
Банк картасына лимиттер мен хабарламаларды қосыңыз. Бұл шотыңыздағы күмәнді операцияларды дер кезінде байқауға көмектеседі. Сондай-ақ сарапшылар интернет-төлемдер мен онлайн-саудаға өз алдына бөлек шот арнап қойған дұрыс деген кеңес айтады. Яғни қаржыны жинайтын карта бөлек, оны жұмсайтын карта бөлек болу керек.
«Егер сауда-саттыққа арнап қойған бір ғана шотты қолданар болсаң, онда жалақы түсетін картаға қауіп төнбес еді. Өйткені оның деректерін еш жерге терген жоқсың, интернетке шыққан жоқ, төлем жасалмады. Оның 16 саннан тұратын дерегін де, CVV кодын да ешкім білмейді, тек өзің білесің. Өйткені еш жерде ол картамен із қалған жоқ», – дейді Нұрболат Туысбайұлы.
Алаяқтарға бар ақпаратты айтып қойсаңыз да, уайымға салынбаңыз. Ең әуелі – шотты бұғаттап тастаңыз. Оны тез бұғаттап үлгерсеңіз, алаяқтар ешнәрсе істей алмайды. Немесе бірден банк операторына дереу хабарлайсыз, алаяқтарға код айтып қойғаныңызды баяндап, шот пен картаны бұғаттауды сұрайсыз.
Екіншіден, банк бөлімшесіне барып, алаяқтық фактісі бойынша өтініш беріңіз. Қолыңыздағы барлық ақпаратты банк қызметкерлеріне қоңырау шалған нөмір, хат-хабар, күмәнді сілтеме, скриншоттар, жасалған операциялар және басқа да деректерді ұсыныңыз. Оқиғаның қалай болғанын толық айтып берген маңызды.
Одан әрі тұрғылықты жеріңіз бойынша полиция департаментіне алаяқтық туралы арыз беріңіз. Полицияға банкке берген өтініштің көшірмесін және оқиғаға қатысты барлық дәлелдерді қоса ұсынған дұрыс. Егер бейтаныс адам ақша аударуды сұраса, шешім қабылдамас бұрын жақын адамдарыңызбен ақылдасқан жөн. Бұл әсіресе адамды эмоцияға беріліп, асығыс әрекет жасауға итермелейтін жағдайларда маңызды. Отбасы мүшелеріне де жеке деректерді қорғау және интернеттегі қауіпсіздік ережелерін түсіндіріп қойған дұрыс.
Мақала Freedom Банкінің қолдауымен дайындалды.